· Benjamin
Site WordPress piraté, que faire dans l’heure, le jour et la semaine
Un site WordPress piraté se traite dans un ordre précis. Isolez, copiez, trouvez la faille, restaurez ou nettoyez, changez les accès, puis demandez l’examen à Google. Voici notre méthode et la raison de cet ordre.
En bref
- Pour un site WordPress piraté, copiez d’abord tout (fichiers, base, journaux) avant de nettoyer, puis cherchez la faille avant de remettre en ligne.
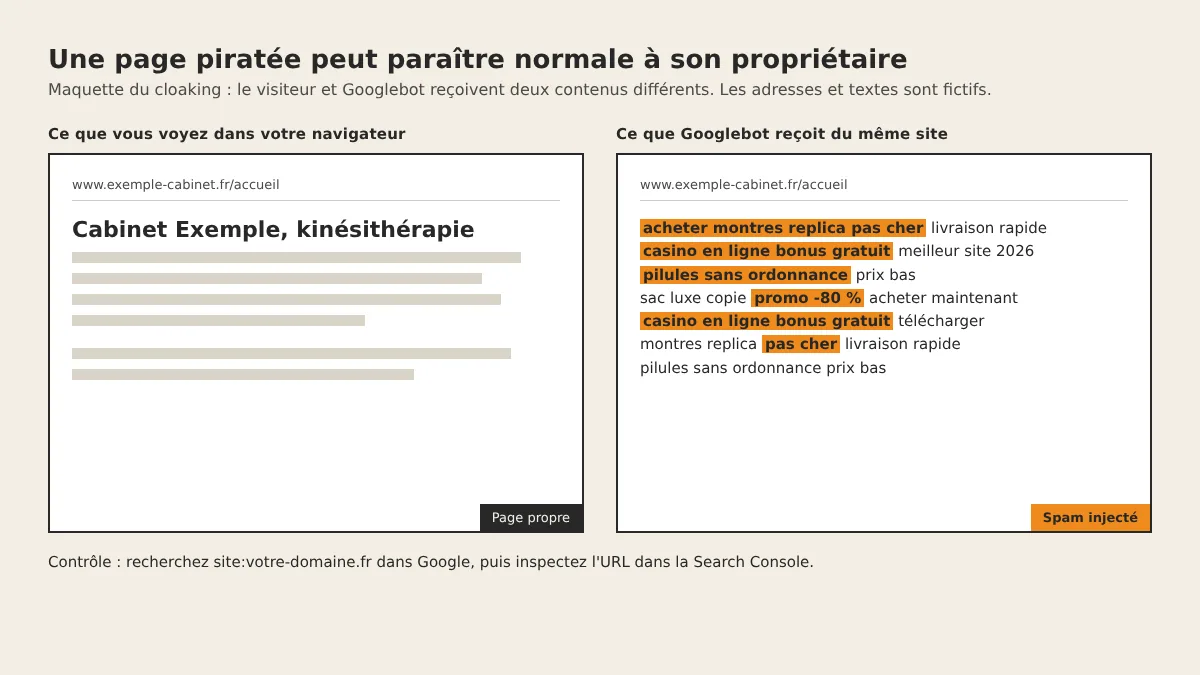
- Un site peut paraître normal chez vous et afficher du spam à Google : c’est le cloaking.
- Si le site contient des données personnelles, la CNIL se notifie dans les 72 heures après la découverte.
- Google traite la demande d’examen en environ un jour pour l’hameçonnage, quelques jours pour les logiciels malveillants, plusieurs semaines pour le spam.
Reconnaître un site WordPress piraté en dix minutes
Les signes visibles sont rares. Beaucoup de piratages restent invisibles pour le propriétaire, et le spam injecté ruine ensuite votre référencement naturel.
Google décrit ce cas : la page peut sembler normale chez vous, alors que Googlebot voit des mots et des liens de spam. Cette technique s’appelle le cloaking, d’après l’aide Google sur les sites piratés.
Les contrôles à faire tout de suite
- Tapez
site:votre-domaine.frdans Google et lisez les titres. Des pages sur les casinos, les montres ou les médicaments signalent une injection. - Ouvrez le rapport « Problèmes de sécurité » de la Search Console. S’il liste des URL d’exemple, le piratage est confirmé.
- Inspectez une URL suspecte avec l’outil d’inspection d’URL et comparez le rendu à ce que vous voyez.
- Regardez la liste des administrateurs dans WordPress, onglet Utilisateurs. Un compte que vous ne reconnaissez pas est un signe net.
- Demandez à votre hébergeur s’il a suspendu le site ou signalé un fichier.
Si ces contrôles confirment le problème, passez à l’étape suivante sans rien supprimer.
Ce que nous faisons dans la première heure
Le premier réflexe tente de tout réparer vite. Nous faisons l’inverse : nous figeons la scène.
La fiche réflexe de Cybermalveillance.gouv.fr donne le même ordre. Elle demande d’isoler, de collecter les journaux et de copier l’ensemble. Elle demande ensuite de chercher la source, de corriger et de changer les mots de passe avant la remise en ligne.
Isoler et copier
Mettez le site en maintenance ou demandez à l’hébergeur de le suspendre. Les visiteurs ne doivent plus recevoir de contenu piégé.
Téléchargez ensuite les fichiers du site, exportez la base de données et récupérez les journaux d’accès du serveur. Gardez cette copie intacte. Elle sert à comprendre l’intrusion et à la documenter pour la plainte.
Évaluer les données touchées
Un site avec formulaire de contact, comptes clients ou prises de rendez-vous contient des données personnelles. Dans ce cas, notifiez la violation à la CNIL dans les 72 heures après l’avoir découverte, selon la page de la CNIL sur la notification.
Une plainte au commissariat ou à la gendarmerie fait aussi partie des réflexes recommandés par Cybermalveillance.gouv.fr. Joignez la copie des journaux.
Trouver la porte d’entrée avant de nettoyer
Nettoyer sans comprendre revient à vider l’eau sans fermer le robinet. Le pirate revient souvent par la même faille.
Dans nos interventions, l’entrée vient d’une extension ou d’un thème non mis à jour, d’un mot de passe réutilisé ou d’un accès FTP oublié. Cherchez dans cet ordre.
- Comparez les fichiers du noyau WordPress aux sommes de contrôle officielles. La commande
wp core verify-checksumssignale les fichiers modifiés et ceux qui ne devraient pas exister. - Listez les administrateurs et repérez les dates de création inhabituelles.
- Parcourez les dossiers
wp-content/uploadsetwp-content/pluginsà la recherche de fichiers PHP que vous n’avez pas installés. Le dossier des images ne devrait contenir aucun script. - Relevez les extensions et thèmes inactifs : un thème abandonné reste exploitable.
- Lisez les journaux d’accès autour de la date du premier fichier suspect.
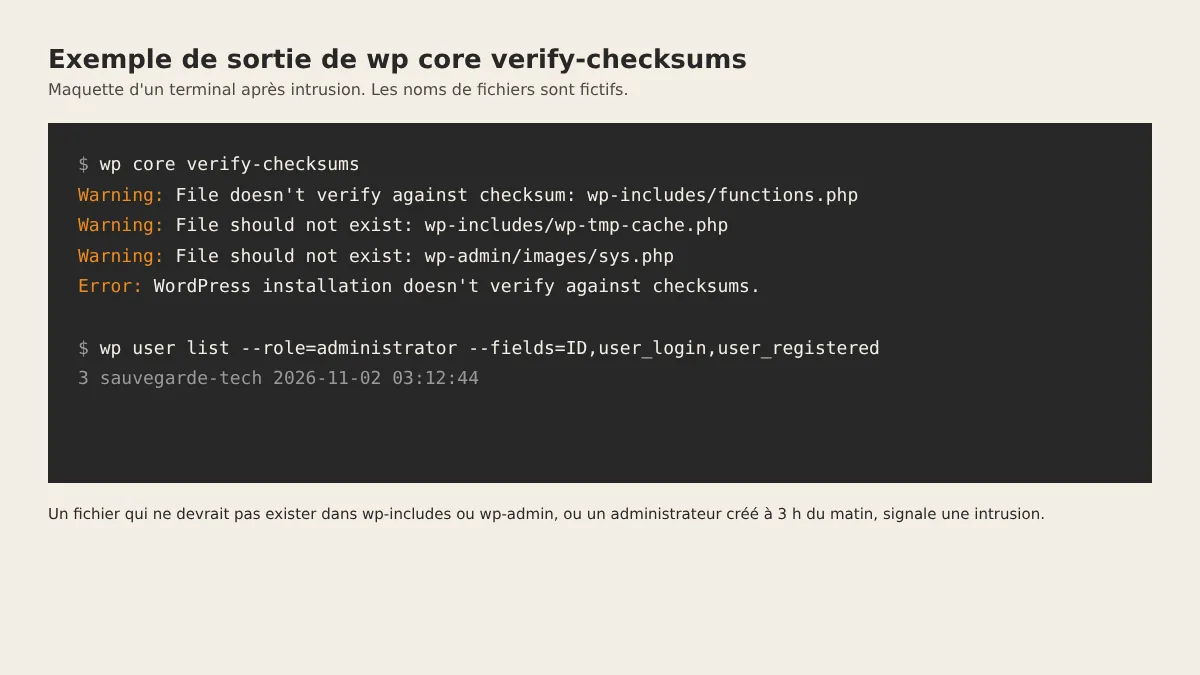
Notez la date du premier fichier suspect. Elle vous dit jusqu’où remonter dans les sauvegardes.
Restaurer ou nettoyer à la main, notre avis
Nous restaurons une sauvegarde saine quand elle existe. C’est plus rapide et plus sûr que de traquer chaque fichier piégé.
Nettoyer à la main garde son intérêt dans un seul cas : aucune sauvegarde antérieure à l’intrusion n’est disponible. Le tableau compare les trois options.
| Option | Quand la choisir | Risque | Notre avis |
|---|---|---|---|
| Restaurer une sauvegarde saine | Une copie existe avant la date du premier fichier suspect | La faille reste ouverte si elle n’est pas corrigée après | Notre choix par défaut |
| Nettoyer à la main | Aucune sauvegarde saine, site peu complexe | Un fichier oublié relance l’infection | À réserver aux techniciens |
| Reconstruire sur une installation neuve | Site très touché ou ancien, thème sur mesure à reprendre | Coût et délai plus élevés, redirections à refaire | Le plus sûr, le plus long |
Tableau 1. Trois façons de remettre un site WordPress piraté en état.
Dans les trois cas, réinstallez le noyau WordPress depuis une source officielle, supprimez les extensions que vous n’utilisez plus et mettez à jour le reste. Ce principe rejoint notre guide pour accélérer un site WordPress : moins d’extensions, c’est moins de surface d’attaque et un site plus rapide.
Changer tous les accès, puis demander l’examen à Google
Changez les mots de passe de tous les administrateurs, de l’hébergement, de la base de données, du FTP et de la messagerie liée au site. Remplacez aussi les clés de sécurité du fichier wp-config.php, ce qui déconnecte toutes les sessions ouvertes.
Supprimez les comptes inconnus. Activez l’authentification à deux facteurs sur les comptes administrateurs.
La demande d’examen, ce que Google exige
Remettez d’abord le site nettoyé en ligne. Google exige trois choses : la propriété validée dans la Search Console, les dégâts réparés et la faille corrigée. Voir la page Demander un examen.
Vérifiez aussi que le fichier robots.txt et les balises noindex ne bloquent pas Googlebot. Puis, dans le rapport « Problèmes de sécurité », cliquez sur « Demander un examen » et décrivez le nettoyage, catégorie de piratage par catégorie.
| Type de piratage | Délai de traitement indiqué par Google |
|---|---|
| Hameçonnage | Environ un jour |
| Logiciels malveillants | Quelques jours |
| Spam | Plusieurs semaines |
Tableau 2. Délais d’examen annoncés par Google. Si le site est propre, les avertissements disparaissent sous 72 heures.
Un piratage par spam coûte donc des semaines de visibilité. Notre travail de référencement naturel inclut le suivi des pages injectées dans l’index jusqu’à leur disparition.
Ce que nous déconseillons
Ne supprimez pas les fichiers suspects avant d’avoir fait la copie. Vous perdez les traces et la date d’entrée.
Ne payez pas une « rançon » de réactivation et ne cliquez pas sur les liens de mails qui promettent un nettoyage gratuit. Passez par votre hébergeur ou par un prestataire référencé sur Cybermalveillance.gouv.fr.
Ne laissez pas le site en ligne « le temps de voir ». Chaque jour en ligne ajoute des pages de spam à l’index.
Ne remettez rien en ligne sans avoir fermé la faille. Une restauration sans correction rouvre la même porte.
Plan d’action en cinq étapes
- Mettez le site en maintenance et prévenez votre hébergeur.
- Téléchargez fichiers, base de données et journaux avant tout nettoyage.
- Lancez la vérification des fichiers du noyau, listez les administrateurs et cherchez les fichiers PHP inconnus.
- Restaurez une sauvegarde saine, mettez tout à jour et changez chaque accès.
- Remettez le site en ligne, puis demandez l’examen dans la Search Console.
Nous assurons ce travail dans notre offre de maintenance de site web, avec sauvegardes contrôlées et mises à jour suivies. Une fois le site remis en ligne, contrôlez aussi sa vitesse avec notre guide pour accélérer un site WordPress, car un nettoyage laisse parfois des plugins lourds. Si votre site est touché en ce moment, écrivez-nous avec l’adresse du site et ce que vous observez.
Sources et notes
- Google, comment savoir si mon site a été piraté
- Google, demander un examen après un piratage
- Cybermalveillance.gouv.fr, fiche réflexe sur la défiguration d’un site
- CNIL, notifier une violation de données personnelles
Les images « maquette » sont des modèles créés par The Wiker. Les adresses, fichiers et comptes qu’elles montrent sont fictifs.